Команди автентифікації
RAPS🌼RAPSRust CLI for Autodesk Platform Services.View in glossary підтримує як 2-legged (client credentials🤖2-legged authServer-to-server authentication without user context.View in glossary), так і 3-legged (authorization code👤3-legged authUser-authorized authentication with browser login.View in glossary) потоки OAuth🔐OAuthIndustry-standard authorization protocol used by APS.View in glossary.
Огляд команд
| Команда | Опис |
|---|---|
raps auth test | Перевірити облікові дані 2-legged OAuth |
raps auth login | Увійти через 3-legged OAuth |
raps auth logout | Очистити збережені токени |
raps auth status | Показати статус автентифікації |
raps auth whoami | Показати профіль користувача |
raps auth inspect | Переглянути деталі токена (області дії, термін дії) |
raps auth test
Перевірка автентифікації 2-legged OAuth за допомогою Client ID та Client Secret🔒SecretEncrypted sensitive configuration value.View in glossary.
$ raps auth test
✓ Authentication successful!
  Token expires in: 3599 seconds
Вимоги:
- Змінна середовища
APS_CLIENT_ID - Змінна середовища
APS_CLIENT_SECRET
raps auth login
Вхід через 3-legged OAuth. Підтримує кілька методів.
raps auth login [--default] [--preset PRESET] [--device] [--token <token>]Опції:
-d, --default: Використати типові області доступу без запиту-p, --preset <PRESET>: Використати набір областей доступу (Нове в v4.6)--device: Використати потік device code (для серверних/безголових середовищ)--token <token>: Надати токен доступу безпосередньо (для CI/CD🔁CI/CDAutomated build, test, and deployment pipelines.View in glossary)
Доступні набори (presets):
| Набір | Області доступу | Застосування |
|---|---|---|
all | Усі 16 областей | Повний доступ для розробки |
viewer | data:read, data:search, bucket🪣BucketContainer for storing objects in OSS.View in glossary:read, account:read, user:read, viewables:read | Дашборди та звіти (тільки читання) |
editor | data:read/write/create/search, bucket:read/create/update, account:read, user:read, viewables:read | Щоденна робота з проєктами |
storage | data:read/write/create, bucket:create/read/update/delete | Завантаження файлів та управління OSS📦OSSAPS cloud storage for files and models.View in glossary |
automation | code:all, data:read/write/create, bucket:read/create | Робочі процеси Design Automation🤖Design AutomationRun Autodesk desktop apps in the cloud.View in glossary |
admin | account:read/write, user:read/write, data:read | Адміністрування облікових записів |
Вхід через браузер (за замовчуванням):
$ raps auth login
Opening browser for authentication...
Select scopes:
  [x] data:read
  [x] data:write
  [x] data:create
  [x] account:read
  [x] user:read
  [x] viewables:read

✓ Login successful!
  User: john.doe@example.com
Потік device code (безголовий режим):
$ raps auth login --device
Device Code Authentication
──────────────────────────────────────────────────
  User Code: ABC-123-DEF
  Verification URL: https://developer.api.autodesk.com/authentication/v2/device

Please visit the URL above and enter the user code.
Waiting for authorization...
✓ Authorization successful!
Вхід за токеном (CI/CD):
$ raps auth login --token "eyJhbGc..." --expires-in 3600
✓ Token validated for user: user@example.com
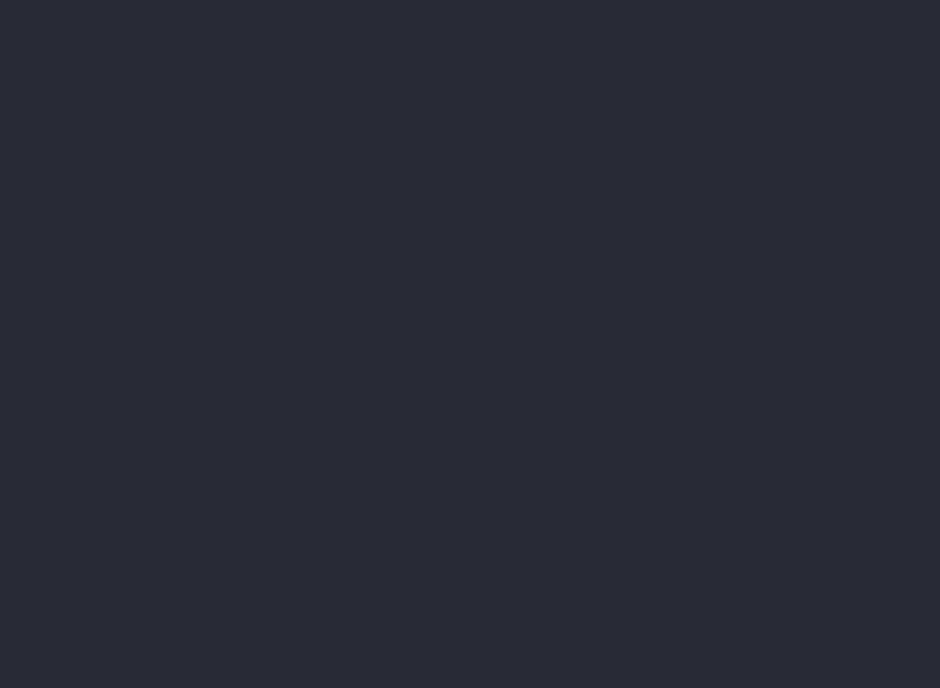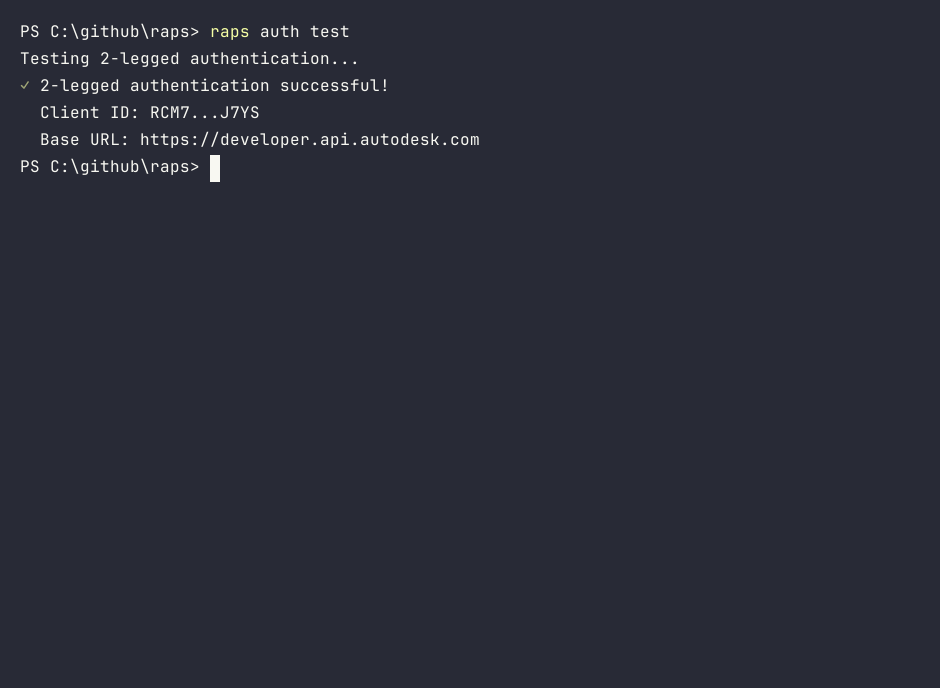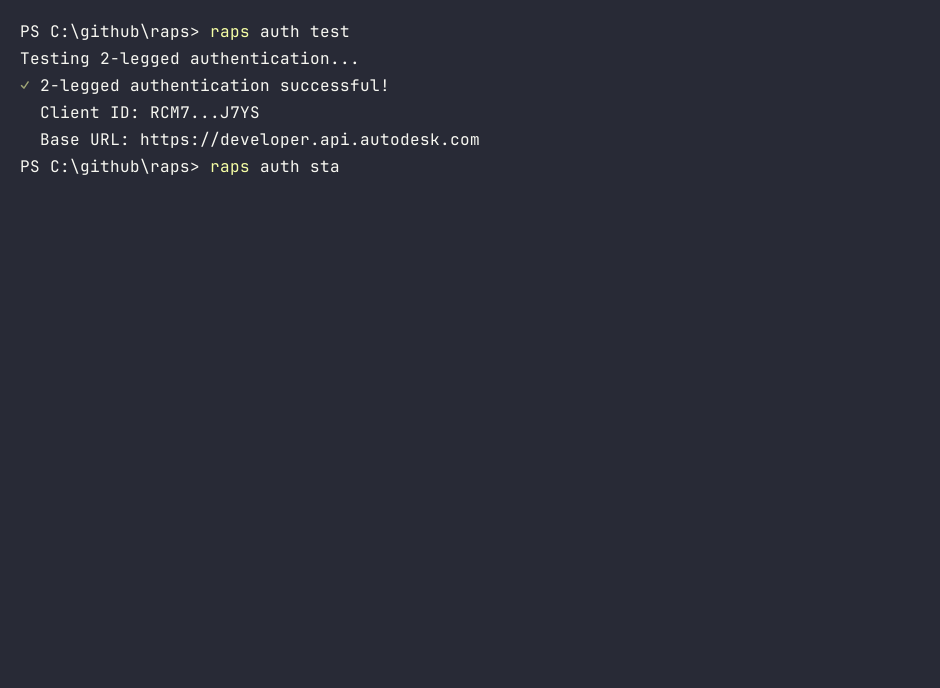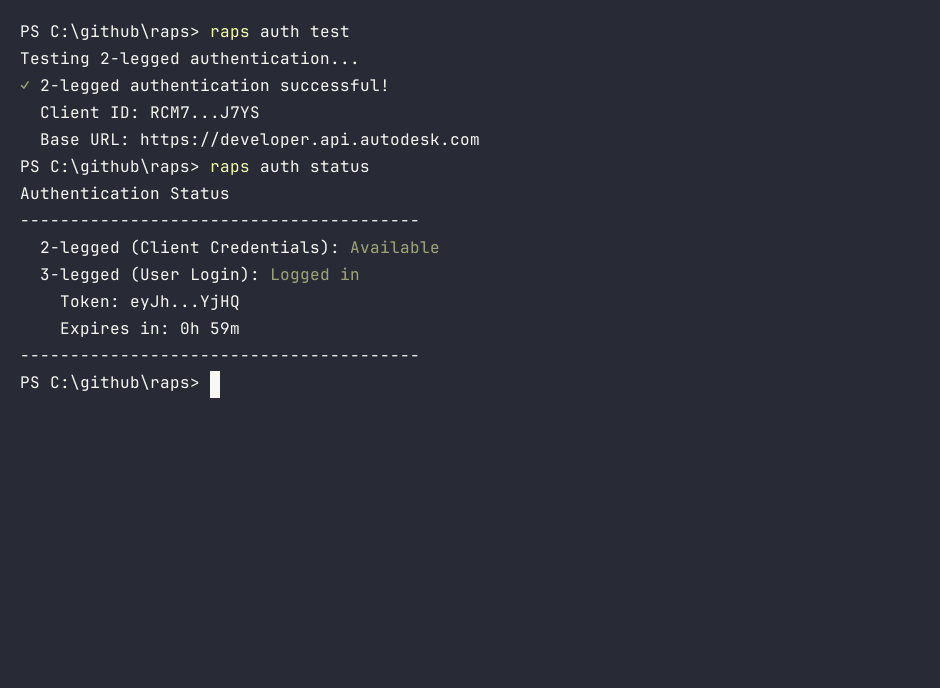
raps auth status
Відображення поточного статусу автентифікації.
$ raps auth status
Authentication Status
────────────────────────────────────────
  2-legged (Client Credentials): ✓ Available
  3-legged (User Login): ✓ Logged in
    Token: abcd...wxyz
    Expires in: 1h 30m
raps auth inspect
Перегляд поточного токена доступу: області дії, термін дії та метадані.
$ raps auth inspect
Token Information:
────────────────────────────────────────────────────────────
  Valid: ✓ Yes
  Expires At: 2024-01-15 15:30:00 UTC
  Expires In: 45 minutes

  Scopes:
    • data:read
    • data:write
    • data:create
────────────────────────────────────────────────────────────
З попередженням про закінчення терміну:
$ raps auth inspect --warn-expiry 3600
⚠ WARNING: Token expires in less than 1 hour!
Типи автентифікації
2-Legged OAuth (Client Credentials)
Використовується для серверних операцій без контексту користувача.
Застосовується для:
- Завантаження файлів до OSS
- Створення бакетів
- Запуску трансляцій
- Управління вебхуками
- Design Automation🤖AutomationReplacing manual processes with software.View in glossary
3-Legged OAuth (Authorization Code)
Використовується для операцій, що потребують контексту користувача.
Застосовується для:
- Доступу до хабів та проєктів BIM 360🔵BIM 360Legacy Autodesk construction platform (predecessor to ACC).View in glossary/ACC🏗️ACCAutodesk's construction management platform.View in glossary
- Перегляду папок та елементів
- Управління проблемами (issues)
- Даних, специфічних для користувача
Управління токенами (v3.7.0+)
RAPS автоматично:
- Зберігає токени безпечно через системне сховище ключів (за замовчуванням) або файлове сховище
- Оновлює токени при закінченні терміну дії
- Використовує відповідний тип токена для кожної операції
Безпечне зберігання токенів (за замовчуванням):
- Windows: Windows Credential Manager
- macOS: macOS Keychain🔑KeychainSecure OS storage for credentials.View in glossary
- Linux: Secret Service (gnome-keyring, kwallet)
Резервне файлове сховище:
- Windows:
%APPDATA%\raps\tokens.json - macOS:
~/Library/Application Support/raps/tokens.json - Linux:
~/.local/share/raps/tokens.json
🔐 Безпека: Сховище ключів шифрує токени. Файлове сховище зберігає токени у відкритому вигляді і повинно використовуватись лише у захищених середовищах.
Вирішення проблем
Помилка “Authentication failed”
- Переконайтеся, що
APS_CLIENT_IDтаAPS_CLIENT_SECRETвстановлені правильно - Перевірте, що ваш застосунок APS☁️APSAutodesk Platform Services - cloud APIs for CAD/BIM automation.View in glossary активний на Developer Portal
- Переконайтеся, що облікові дані не були змінені
Помилка “Callback URL mismatch”
Переконайтеся, що APS_CALLBACK_URL відповідає конфігурації вашого застосунку APS.
Помилка “Token expired”
Спробуйте вийти та увійти знову:
raps auth logout && raps auth login